
家計簿アプリには、銀行やクレジットカードの取引、買い物の履歴、資産状況など、生活をかなり具体的に映す情報が集まります。便利に使うほど「もし漏れたら困る」と感じるのは自然なことです。
ただ、過去の事例を追ってみると、家計データに関わる失敗は「ハッカーが本番データベースを丸ごと盗む」という一種類ではありません。プログラムの不具合で別ユーザーの明細が表示された例、外部サービスを足掛かりに侵入された例、従業員や元従業員の権限が問題になった例、開発環境から個人データが持ち出された例があります。
この記事では、個別のパスワード設定や二段階認証の手順には踏み込みません。実際の事故で「何が起きたのか」「なぜ起きたのか」「その後どう対応されたのか」を確認し、利用者が家計簿アプリへデータを預けるときに、どんな前提を持っておくべきかを考えます。
- 家計簿アプリでもデータ漏洩や情報セキュリティ事故は起きている
- 2018年:Zaimではシステム不具合で他人の家計明細を誤表示
- 2020年:Daveでは外部サービス経由でデータベースへ侵入
- 2021年:Robinhoodではカスタマーサポート担当者が狙われた
- 2021年:Cash App Investingでは退職した元従業員が顧客データを取得
- 2026年:マネーフォワードではGitHubへの不正アクセスが発生
- データ漏洩事例を並べると、原因は一つではない
- データ漏洩だけではない「家計データを預ける失敗」
- 過去の事例から家計簿アプリ利用者が考えておきたいこと
- 家計簿アプリのデータ漏洩事例から分かったこと
- 家計簿アプリのデータ漏洩事例に関するFAQ
- 参考資料
家計簿アプリでもデータ漏洩や情報セキュリティ事故は起きている
先に押さえておきたいのは、「情報漏洩があった」という見出しだけでは、利用者への影響は判断できないということです。氏名やメールアドレスが漏れたのか、家計明細が他人に表示されたのか、ログインに使う認証情報が漏れたのか、あるいはシステム内部の識別番号だけだったのかで意味は大きく変わります。
また、事故が起きたからといって、必ず銀行口座から不正送金が行われたわけでもありません。今回紹介する事例の多くでも、企業側は「銀行口座番号やパスワードは対象外」「不正取引は確認されていない」といった影響範囲を併記しています。ニュースの人数や金額だけでなく、何が影響したのかを確認する必要があります。
家計明細そのものがプライバシー情報になる
家計簿で扱う情報は、認証情報だけが重要なのではありません。取引の日付、金額、店名や摘要からは、通院、趣味、旅行、生活圏、家族構成などを推測できる場合があります。Zaimの2018年事例は、口座番号やパスワードが漏れなくても、家計明細の誤表示そのものがプライバシー上の問題になることを示しました。
2018年:Zaimではシステム不具合で他人の家計明細を誤表示
2018年3月、家計簿サービスZaimでは、住信SBIネット銀行とのシステム連携を利用していた一部ユーザーについて、取得した明細の一部が別ユーザーの家計簿画面へ表示される障害が発生しました。Zaimの公式告知では、誤表示された可能性があった項目は「日付・金額・摘要欄」です。
自分の明細が他の利用者に表示された可能性がある人は19名、逆に他の利用者の明細が自分の画面に表示された可能性がある人は18名と説明されています。一方、メールアドレス、金融機関の口座番号、パスワードの流出や誤表示はなかったとされています。
原因は不正アクセスではなく連携プログラムの不具合
この事例で重要なのは、外部からの不正ログインが原因ではなかったことです。Zaimは、住信SBIネット銀行とのシステム連携用に自社で開発したプログラムの一部に不具合があり、自社システム内で誤表示が発生したと説明しています。住信SBIネット銀行側のシステム不備でもありませんでした。
つまり、サイバー攻撃への防御が強固でも、アプリケーションの実装ミスによって利用者同士のデータが混ざるタイプの事故は別に考える必要があります。
現在の状況:修正後、2018年5月に連携を全面再開
Zaimは障害判明後に住信SBIネット銀行との連携を停止し、影響範囲の特定、誤表示された履歴とプログラムの修正、セキュリティ検証・管理態勢の見直しを行いました。公式告知の追記では、2018年5月22日から連携を順次再開し、5月28日にすべての連携を再開したとしています。
この事例から考えておきたいのは、「漏れたかどうか」だけでなく「何が見える状態になったのか」です。家計明細は、認証情報とは違う種類のセンシティブな生活情報として扱う必要があります。
2020年:Daveでは外部サービス経由でデータベースへ侵入
米国の金融アプリDaveは、SECへの開示資料で2020年に複数のセキュリティインシデントがあったことを説明しています。2020年5月には、第三者が会員プロフィールや一部・不完全な銀行口座情報へ読み取りアクセスしました。
さらに2020年6月には、Daveが利用していた第三者サービス提供者のシステムが侵害され、そこを経由してDaveのシステムへアクセスされました。攻撃者は大規模なデータセットを取得し、一部会員について暗号化された社会保障番号も含まれていました。Daveは、復号鍵へのアクセスや不正取引の証拠は確認していないとしています。
原因は「アプリ本体」だけではなく第三者サービスにもあった
家計簿・金融アプリは、一社だけで完結して動いているとは限りません。クラウド、本人確認、分析、開発、銀行パートナーなど、複数の事業者を組み合わせてサービスが成立します。Daveの2020年6月事例は、その外部サービスが侵入経路になったケースです。
その後:監視・調査を強化、2024年には銀行パートナー側の侵害も発生
Daveは2020年の事故後、異常なリクエスト量を検知するアラートやIPアドレス単位のレート制限を導入し、外部セキュリティ企業によるダークウェブ監視、セキュリティ監査、インシデント調査などを行ったとSEC資料で説明しています。
一方で2024年には、Dave自身ではなく銀行パートナーEvolveでデータ侵害が発生し、一部Dave会員の氏名、社会保障番号、パートナー銀行の口座番号、生年月日、連絡先などが不適切に開示されました。2025年末を対象とするDaveの年次報告書でも、この2024年事例は引き続き開示されています。
一つのサービスを使うことは、その運営会社だけを信用することではありません。利用者のデータがどの事業者を経由するかという「データの経路」まで含めて、リスクが広がることがあります。
2021年:Robinhoodではカスタマーサポート担当者が狙われた
Robinhoodでは2021年11月、攻撃者が電話によるソーシャルエンジニアリングでカスタマーサポート担当者をだまし、顧客サポートシステムへアクセスしました。サーバーの脆弱性を直接突くのではなく、人を入口にした事例です。
Robinhoodの発表では、約500万人のメールアドレス、別の約200万人の氏名が取得されました。約310人については氏名・生年月日・郵便番号など追加情報が露出し、そのうち約10人はさらに広範な口座情報が明らかになったとしています。一方、社会保障番号、銀行口座番号、デビットカード番号は露出しておらず、顧客の金銭的損失も確認していないとしました。
原因は技術だけではなく、人と権限の管理にもある
この事例が示すのは、サービスの暗号化方式やアプリのログイン機能だけを見ても、企業全体のセキュリティは評価できないということです。サポート担当者がどの情報へアクセスできるのか、本人確認や社内アクセスをどう守るのかといった運用面も攻撃対象になります。
現在の状況:後の規制対応でも2021年事件が扱われた
Robinhoodは当時、攻撃を封じ込め、外部セキュリティ企業の協力を得て調査したと公表しました。その後もこの事件は規制当局の対応対象の一つとなりました。2025年1月のSECとの和解では、2021年のデータセキュリティ事件に関連するサイバーセキュリティ上の問題を含む複数の違反が扱われ、Robinhoodの関連会社は合計4,500万ドルの制裁金を支払い、一定の改善措置に同意しています。
ただし、この4,500万ドル全額が2021年のデータ漏洩だけに対する制裁ではありません。複数の証券規制・記録管理・マネーロンダリング対策などをまとめた和解である点には注意が必要です。
2021年:Cash App Investingでは退職した元従業員が顧客データを取得
Blockは2022年4月、子会社Cash App Investingの元従業員が、退職後の2021年12月10日に許可なく顧客レポートを取得していたとSECへ報告しました。この元従業員は在職中、職務上は当該レポートへの正規アクセス権限を持っていました。
取得されたレポートには、氏名と証券口座番号のほか、一部顧客についてポートフォリオ評価額、保有銘柄、1日分の株式取引情報が含まれていました。一方、ユーザー名、パスワード、社会保障番号、生年月日、カード情報、住所、銀行口座情報、Cash Appへアクセスするためのセキュリティコードなどは含まれていないと説明されています。
原因として見えるのは退職後のアクセス権限
この事例では、外部の攻撃者にアカウントを奪われたのではなく、過去に正当な権限を持っていた元従業員が退職後にアクセスしたことが問題になりました。「誰がどのデータへアクセスできるか」だけでなく、「退職や異動の時点で権限を確実に止められるか」も、金融データを扱うサービスでは重要です。
現在の状況:調査・通知後、関連訴訟は2025年に和解承認
Blockは発覚後、外部フォレンジック企業の協力を得て調査を開始し、約820万人の現・元顧客へ通知するとともに、規制当局と法執行機関へ報告しました。
その後、この2022年に公表された事件や別の2023年のセキュリティ事件、無許可送金などに関する主張をまとめた集団訴訟では、1,500万ドルの和解基金を含む和解が2025年3月27日に最終承認されました。和解サイトは2026年4月時点でも支払い手続きを案内しています。なお、BlockとCash App Investingは訴訟上の主張を争い、不正行為を認めたわけではありません。
2026年:マネーフォワードではGitHubへの不正アクセスが発生
国内の最新事例として重要なのが、2026年5月にマネーフォワードが公表したGitHubへの不正アクセスです。ここで誤解しやすいのは、「マネーフォワード MEの家計簿データベースが丸ごと侵入された事件」ではないという点です。
マネーフォワードは、ソフトウェア開発やシステム管理に利用していたGitHubの認証情報が漏えいし、第三者によってリポジトリへ不正アクセスされたと説明しています。その後の精査で、リポジトリに含まれていた個人データの範囲が判明しました。
最終報告で確認された情報
2026年6月23日の第四報では、顧客の氏名またはメールアドレス124名分、取引先情報28名分、従業員・退職者情報2,300名分のほか、顧客を区別するためのシステム上の固有識別子60,449名分などが対象として公表されています。
この60,449名分の識別子は、ログイン時に使う「ユーザーID」とは異なり、氏名やメールアドレスを含まず、識別子単体から特定の個人を直接識別できない管理用番号と説明されています。数字だけを見ると「6万人分の家計簿や銀行情報が流出した」と受け取りかねませんが、公式発表の内容とは異なります。
同社は第四報で、顧客情報を格納する本番データベースへの不正アクセス、本番環境からの情報漏えい、個人情報の不正利用等による被害は確認されていないとしています。2026年6月23日時点で、流出した可能性がある個人情報の不正利用などの二次被害や、そのおそれも確認されていないと報告しています。
現在の状況:詳細調査を完了し、開発環境まで監視対象を拡大
第四報では、対象者への個別案内を実施済みとし、認証情報漏えい対策として業務端末のセキュリティ統制を強化しています。また、認可されていない外部サイトやクラウドサービスへのアクセスを遮断する仕組み、開発環境での個人情報混入防止、従業員教育、開発環境のリアルタイム監視などを再発防止策として実施・完了したとしています。
この事例から分かるのは、本番データベースだけを守れば終わりではないということです。ソースコード管理や開発端末、テスト・検証環境など、開発の周辺にも個人データや認証情報が入り込む可能性があります。
データ漏洩事例を並べると、原因は一つではない
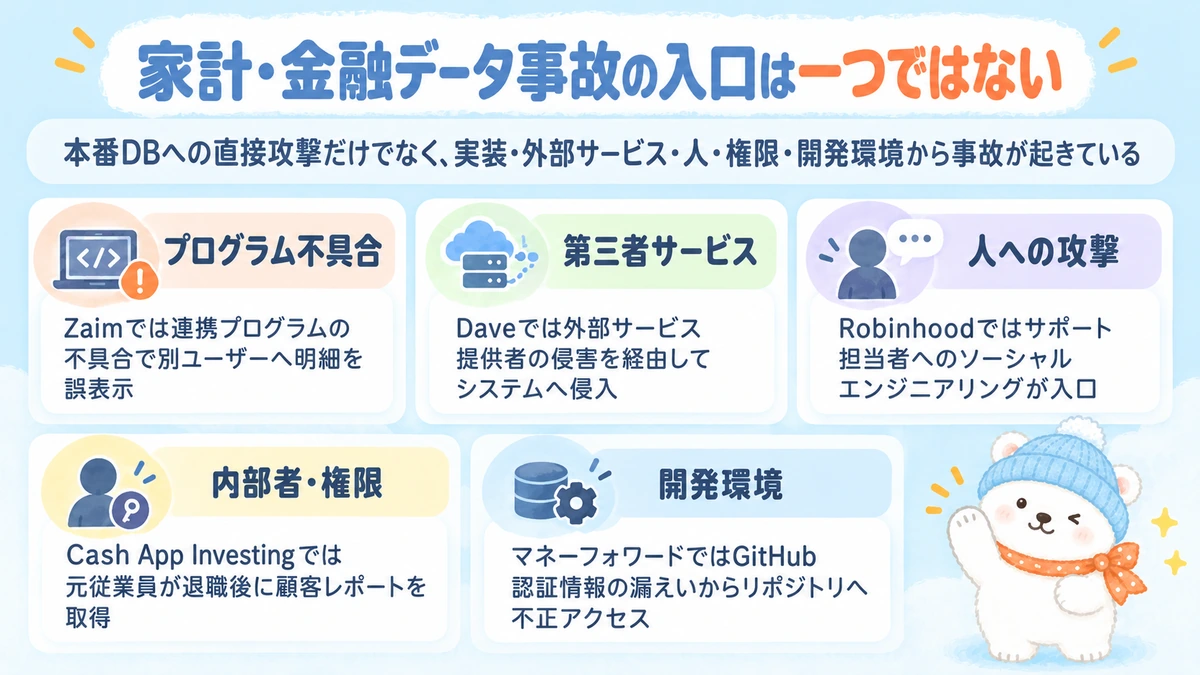
ここまでの事例を並べると、同じ「家計・金融データの事故」でも、入口と原因は大きく異なります。Zaimはプログラム不具合、Daveは第三者サービス、Robinhoodはサポート担当者へのソーシャルエンジニアリング、Cash App Investingは元従業員の権限、マネーフォワードは開発環境で使うGitHubの認証情報漏えいが起点でした。
外部から本番データベースへ直接侵入されるケースだけを想定していても、実際の事故パターンは捉えきれません。
| 事例 | 主な原因・入口 | 特徴 |
|---|---|---|
| Zaim(2018年) | 連携プログラムの不具合 | 別ユーザーへ家計明細を誤表示 |
| Dave(2020年) | 第三者サービス | 外部事業者を経由して侵入 |
| Robinhood(2021年) | ソーシャルエンジニアリング | カスタマーサポート担当者が入口 |
| Cash App Investing(2021年) | 元従業員・権限管理 | 退職後に顧客レポートを取得 |
| マネーフォワード(2026年) | GitHub認証情報の漏えい | 開発環境のリポジトリへ不正アクセス |
「安全な家計簿アプリ」を選ぶだけでは解決しにくい
利用者が運営会社の内部システム、外部委託先、従業員の権限管理、開発環境まで事前に監査することは現実的ではありません。もちろん各社のセキュリティ方針や認証方式を確認する意味はありますが、「事故が絶対に起きないサービスを見抜く」という目標には限界があります。
だからこそ、事故の有無だけでサービスを信用・不信用の二択にするより、「自分は何を預けているか」「事故が起きたらどのデータが影響し得るか」を理解して使う方が、現実的な判断につながります。
データ漏洩だけではない「家計データを預ける失敗」
過去事例をもう少し広げると、家計データをクラウドサービスへ預けるリスクは、第三者への流出だけではありません。「漏れてはいないが、想定以上の範囲で取得・共有される」「サービスが終了して、自分の過去データを取り出せなくなる」といった失敗もあります。
Plaidの訴訟は「誰がどこまで金融データを持つか」を考える材料
米国の金融データ接続サービスPlaidをめぐる集団訴訟では、原告側が、Plaidのデータ取得や表示方法などを問題として主張しました。これはデータ漏洩事件ではなく、Plaidも不正行為を否定しており、裁判所がPlaidの違法行為を認定した事件として扱うべきではありません。最終的には和解しています。
一方、和解内容には、Plaidが保存するデータの最小化、一定のデータ削除、利用者が金融口座とアプリの接続状況を管理できるPlaid Portalの案内、データ収集やプライバシー管理に関する開示強化などが含まれました。
ここから見えるのは、「漏れたかどうか」以前に、家計簿・金融アプリの裏側で誰がデータを取得し、どの範囲を保存しているのかという問題です。利用者が見ているアプリ名と、実際にデータ処理へ関与する事業者が一致するとは限りません。
Money Dashboardはサービス終了後にデータをエクスポートできなくなった
英国の家計管理サービスMoney Dashboardは、持続可能なビジネスモデルを見つけられなかったとして、2023年10月31日に個人向けのNeonとClassicを終了しました。公式FAQでは、既存アカウントは閉鎖・削除され、終了後はデータをエクスポートできないと案内しています。
これは情報漏洩ではありません。しかし、長期間積み上げた家計データをサービス側だけに置いていた利用者にとっては、「必要なときに取り出せない」という別の失敗です。家計データを預けるときは、セキュリティだけでなくサービス継続性やデータの持ち出し可否も考慮する必要があります。
過去の事例から家計簿アプリ利用者が考えておきたいこと
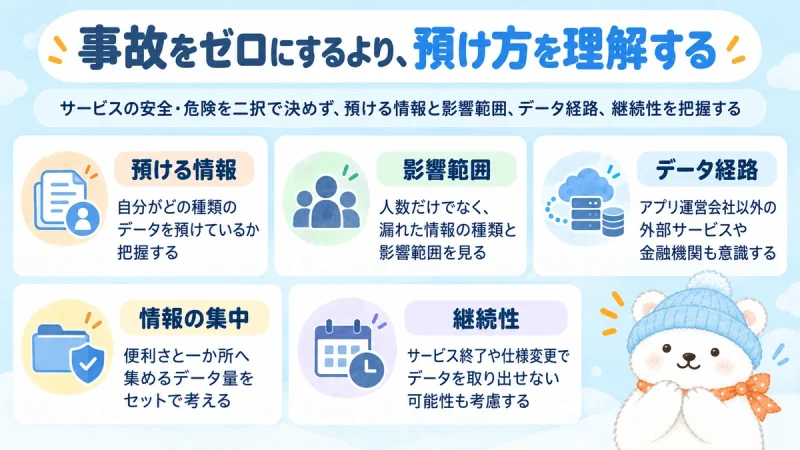
「このサービスは安全か」を考えるだけでは、実際の事故パターンを十分に捉えられません。
まず把握しておきたいのは、自分がどの種類のデータを預けているかです。
事故のニュースを見たときは、被害人数だけではなく、漏れた情報の種類と影響範囲を確認する必要があります。
また、アプリ運営会社だけでなく、外部サービスや金融機関などのデータ経路も存在します。
さらに、サービス終了や仕様変更によって、過去データを取り出せなくなる可能性も考慮しておきたいところです。
「何を預けているか」を把握しておく
銀行口座、クレジットカード、証券口座、現金支出、レシート、位置情報など、家計簿サービスによって集約される情報は異なります。事故が起きてから「自分は何を連携していたか」を思い出すのではなく、どのサービスにどの情報を預けているかを意識して使うことが、影響範囲を判断する土台になります。
漏洩ニュースでは「人数」より「情報の種類」を見る
マネーフォワードの2026年事例のように、数万人という数字があっても、その全員分について氏名・家計簿・銀行口座情報が流出したという意味ではない場合があります。逆にZaimの2018年事例のように対象人数が少なくても、家計明細そのものが別ユーザーに表示されたケースもあります。
人数の大きさだけで危険度を判断せず、何のデータが、どの期間、誰に見える状態になったのかを確認する方が重要です。
便利さと情報の集中はセットで考える
多くの口座を一つの家計簿アプリへ集約すれば、残高や支出をまとめて見られて便利になります。同時に、そのサービスが把握する家計情報の範囲も広がります。
「連携できるものは全部つなぐ」ことが正解とは限りませんし、「何も連携しない」ことが唯一の正解でもありません。便利さと、自分が一か所へ集める情報量のバランスを自分で決めるという視点が必要です。
サービス終了まで含めて考える
家計簿は数年、十数年と継続することがあります。その期間中に、サービス終了、料金体系変更、金融機関連携の停止、エクスポート仕様の変更が起きる可能性があります。Money Dashboardの例は、セキュリティ事故がなくても「サービスに預けたデータへ将来もアクセスできる」とは限らないことを示しています。
具体的なバックアップ方法やセキュリティ設定は別記事で詳しく扱うとしても、家計簿サービスを選ぶときにデータ出力や退会時の扱いを確認する理由は、こうした過去事例から理解できます。
家計簿アプリのデータ漏洩事例から分かったこと
過去の事例を見ると、家計・金融データの事故は、外部ハッカーによる直接侵入だけではありませんでした。プログラムの不具合、第三者サービス、人への攻撃、内部者の権限、開発環境など、原因は分散しています。
そのため、「有名な会社だから安全」「暗号化しているから安全」「銀行のパスワードを保存していないから安全」と一つの条件だけで判断するのは難しいところです。一方で、事故のニュースを見ただけで「家計簿アプリから銀行情報が全部漏れる」と決めつけるのも正確ではありません。
家計簿アプリを信用するか、使わないかの二択ではなく、どんなデータをどこへ預けているか、事故が起きたら何が影響するのか、サービスが終わったらデータをどう扱えるのかを理解して使う。過去の失敗事例から得られる一番現実的な教訓は、この「信用しすぎず、仕組みを理解して使う」という距離感だと考えます。
家計簿アプリのデータ漏洩事例に関するFAQ
- Q家計簿アプリで情報漏洩すると銀行預金も盗まれますか?
- A
情報漏洩が起きたことと、不正送金が起きたことは同じではありません。影響は、漏れた情報が氏名やメールアドレスなのか、家計明細なのか、銀行の認証に関わる情報なのかで変わります。
実際に今回紹介したDaveやRobinhoodの事例でも、企業側は当時、不正取引や顧客の金銭的損失を確認していないと説明しています。事故の発表では、漏えい対象と二次被害の有無を分けて確認する必要があります。
- Q過去に日本の家計簿アプリで他人の家計明細が表示されたことはありますか?
- A
あります。Zaimでは2018年、住信SBIネット銀行との連携プログラムの不具合により、一部利用者の家計明細の日付・金額・摘要欄が別利用者の家計簿へ誤表示される障害が発生しました。
Zaimはメールアドレス、口座番号、パスワードの流出や誤表示はなかったと説明し、修正と検証を行ったうえで同年5月に連携を全面再開しています。
- Q2026年のマネーフォワード事件では家計簿や銀行口座情報が漏れたのですか?
- A
マネーフォワードの最終報告では、顧客情報を格納する本番データベースへの不正アクセスや、本番環境からの情報漏えいは確認されていません。問題になったのは、GitHub上のリポジトリに含まれていた個人データです。
60,449名分として公表された顧客情報は、単体では個人を直接識別できないシステム上の固有識別子で、ログインに使うユーザーIDとは異なると説明されています。
- Q家計簿アプリの運営会社が安全なら、連携先のリスクは考えなくてもよいですか?
- A
運営会社だけで完結しているとは限りません。Daveでは2020年に第三者サービス提供者を経由した侵入があり、2024年には銀行パートナーEvolveの侵害によって一部会員情報が影響を受けました。
クラウドや金融機関、データ接続サービスなど、データ処理に関わる外部事業者が存在することは考慮しておいた方がよいでしょう。
- Q情報漏洩がなくても家計簿データを失うことはありますか?
- A
可能性はあります。Money Dashboardは2023年に個人向けサービスを終了し、公式FAQでは終了後にアカウントとデータが削除され、データをエクスポートできない状態になったと案内しています。
家計簿のように長期間使うデータでは、セキュリティ事故だけでなく、サービス終了やデータ出力の可否も確認しておきたい要素です。
参考資料
本記事は、企業の公式発表、SEC提出資料、訴訟・和解の公式案内を中心に、2026年9月4日時点で確認できた内容を整理しています。各事件の最新情報やサービス仕様は変更される場合があります。
- Zaim「システム障害に関するお詫びとご報告」
- Dave Inc. Form 10-K(2024年12月期:2020年・2024年事例の詳細)
- Dave Inc. Form 10-K(2025年12月期)
- Robinhood「Data Security Incident」
- Robinhood Markets Form 10-K(2024年12月期)
- Block, Inc. Form 8-K(Cash App Investing)
- Cash App Security Settlement 公式サイト
- マネーフォワード「GitHubへの不正アクセスに関する詳細調査の完了およびセキュリティ対策強化のお知らせ(第四報)」
- Plaid Inc. Privacy Litigation Settlement FAQ
- Money Dashboard FAQ

コメント
「不正 アクセス 不正 アクセス」に関する最新情報です。
さくらインターネットの不正アクセス調査がついに完了しました!驚くべきことに、その侵入は「3年前」にさかのぼる可能性があるとのこと。
2026年8月に発表された一連の不正アクセスに関して、外部のサイバーセキュリティ専門機関と協力し、影響範囲の最終確認を行った結果、影響を受けたアカウントの数が増加したそうです。ただし、データの外部持ち出しや情報の不正利用は確認されていないとのこと。
特に気になるのは、販売管理システムへの不正アクセスが2023年4月から2026年3月の間に発生していたこと。セキュリティの重要性を再認識させられますよね。私たちも、日常の情報管理にもっと気を付ける必要があるかもしれません。
この調査結果を受けて、さくらインターネットは全サーバを再構築し、再発防止に向けて動き出しています。セキュリティ意識を高める良い機会ですね!
https://www.itmedia.co.jp/enterprise/articles/2609/11/news067.html
「びっくり びっくり サービス サービス」に関する最新情報です。
志尊淳さんが関わるシャープの洗濯機が話題になっています!「びっくりしないで」というキャッチフレーズから始まるこの発表、気になりますよね。どうやら、ちょっと驚きのサービスが搭載されているみたいで、思わず「ひゃーー」と声が出そう。生活に役立つ便利な機能が満載だと聞いて、思わず自分の洗濯ライフを見直したくなりました。
最近、家事を楽にするためのアイテムが増えてきていますが、これもその流れの一環かもしれませんね。洗濯機が進化することで、私たちの毎日がどれだけ楽になるか、ワクワクしませんか?詳しい内容は記事をチェックして、ぜひその目で確かめてみてください!
https://www.agara.co.jp/article/684042?top=oricon